S rozvojem moderních technologií poznáváme i jejich odvrácenou stranu. Online svět se hemží podvodníky, kteří jsou stále vynalézavější – vydávají se za kurýrní službu, banku, policii, Microsoft nebo podporu Facebooku.
A díky umělé inteligenci jejich zprávy často nepoznáte.
Jejich hlas může znít jako hlas vašeho bankéře a v reklamě vám investici „doporučí“ známá tvář, která o ní nikdy neslyšela.
Čísla mluví jasně. Podle České bankovní asociace připravili podvodníci klienty bank jen od ledna do července 2026 o 1,9 miliardy korun – meziročně o 79 % víc, přestože počet útoků vzrostl „jen“ o pětinu. Policie ČR za prvních osm měsíců roku 2026 evidovala přes 16 tisíc trestných činů v kyberprostoru. A v období zvýšeného shonu, jako jsou Vánoce, podvodníci spoléhají na naši nepozornost, strach nebo zvědavost – a své útoky stupňují.
Takové útoky souhrnně nazýváme phishing.
Slovo phishing je lehká zkomolenina anglického slova pro lov ryb neboli fishing. Analogie je zřejmá – útočník (lovec) nahodí háček s návnadou, například v podobě neodolatelné nabídky nebo vyděšené zprávy, a čeká, kdo se chytí.
V tomto článku si ukážeme, jak phishingové útoky vypadají v praxi. Připravili jsme pro vás galerii reálných zpráv a e-mailů, které jsme analyzovali a označili v nich konkrétní podezřelé prvky. Díky tomu se naučíte rozpoznat útok dřív, než na něj kliknete.
Jak phishing funguje
Principem phishingu je oklamání uživatelů za účelem vylákání citlivých údajů, získání jejich identity nebo krádeže peněz. Často jde o e-mail, SMS, zprávu v chatu nebo telefonát, který na první pohled působí, jako by přišel od vaší banky, doručovatele, úřadu či sociální sítě. Taková zpráva je velmi naléhavá, snaží se působit neodkladně a zpravidla obsahuje odkaz, na který je „nutné kliknout“, nebo vás vyzve k tomu, abyste něco zaplatili, nadiktovali či nainstalovali.
Na takový odkaz rozhodně nikdy neklikejte.
Odkaz vás může zavést na stránku, která do zařízení nahraje škodlivý kód, nebo na dokonalou kopii přihlašovací stránky. Moderní podvodné stránky přitom dokážou v reálném čase odchytit nejen heslo, ale i ověřovací kód z SMS nebo aplikace a okamžitě je použít. Potvrzením tak odešlete své údaje neznámo kam a máte na problém zaděláno.
Druhy phishingu
V průběhu let se phishing vyvinul z očividně falešných zpráv do mnohem sofistikovanější podoby,
kdy už zdaleka není tak jednoduché ho na první pohled poznat. Nově mu výrazně pomáhá umělá inteligence.
E-mailový phishing
Stále nejběžnější typ phishingu. Útočníci se vydávají za banku, platební společnost, e-shop, poskytovatele hostingu nebo Microsoft a posílají e-maily, které vypadají jako od této organizace. Typické jsou falešné faktury, výzvy k obnovení předplatného, upozornění na plnou schránku nebo „sdílený dokument“. Obsahují odkazy na falešné weby, škodlivé přílohy, nebo rovnou žádají o přihlašovací údaje, číslo karty či rodné číslo.
Spear phishing
Cílený útok na konkrétní osobu nebo firmu. Útočníci o oběti shromažďují informace z uniklých databází, webu a sociálních sítí, aby zpráva působila důvěryhodně. S pomocí AI dnes takový „e-mail na míru“ připraví během pár vteřin, a to v bezchybné češtině. Zpráva může navazovat na skutečnou komunikaci, zmiňovat vaše kolegy nebo projekty a žádat třeba o změnu čísla účtu dodavatele.
Whaling
Phishing zaměřený na vedení firem a vysoké představitele organizací. Útočníci se vydávají za ředitele, jednatele nebo obchodního partnera a žádají o urgentní platbu či důvěrné informace. „Šéf“ dnes může zavolat i přes videohovor – hlas i tvář lze napodobit pomocí deepfake technologií. Platby a změny bankovních údajů proto vždy ověřujte jinou cestou.
Quishing
Podvodný odkaz schovaný v QR kódu. Najdete ho v e-mailu, v PDF příloze, na letáku nebo na nálepce přelepené přes skutečný kód na parkovacím automatu. Kód naskenujete telefonem, kde se adresa hůř kontroluje a ochrana bývá slabší. Podle zprávy ESET Threat Report H1 2026 obsahovalo QR kód zhruba 11 % zachycených phishingových e-mailů.
ClickFix
Falešná CAPTCHA nebo chybová hláška s „návodem k opravě“. Stránka vás vyzve, abyste stiskli Win+R, vložili text a potvrdili Enterem (na Macu vložili příkaz do Terminálu). Ve schránce je ale škodlivý příkaz, kterým si sami nainstalujete malware – nejčastěji infostealer, který krade uložená hesla. V Česku se objevil třeba u falešné instalace Microsoft Teams.
Vishing
Podvodné telefonáty. Volající se vydává za bankéře, investičního poradce nebo kriminalistu, který „vyšetřuje podvod na vašem účtu“ či „úvěr sjednaný na vaše jméno“. Vyptává se na údaje, kódy z SMS, žádá převod na „bezpečný účet“ nebo instalaci aplikace pro vzdálený přístup. Číslo na displeji může vypadat jako číslo banky či policie (tzv. spoofing). Policie po telefonu údaje ani peníze nechce.
Smishing
Phishing pomocí SMS zpráv. Typicky jde o avízo o zásilce, nedoplatek za energie nebo „pokutu za přestupek“ s odkazem k platbě. Rozšířená je i zpráva „Ahoj mami, ukradli mi mobil, tohle je moje nové číslo“, po které brzy přijde prosba o peníze na nečekanou platbu. Než cokoli pošlete, zavolejte dítěti na jeho původní číslo, nebo se zeptejte na něco, co ví jen ono.
Phishing v chatovacích aplikacích
Útoky přes WhatsApp, Messenger, Signal a další aplikace. Známý vás poprosí o hlas v anketě nebo o „ověřovací kód, který vám omylem přišel“. Cílem je převzít váš účet a pak vaším jménem psát vašim známým. NÚKIB v září 2026 varoval před kampaněmi, které uživatele Signalu přesvědčují, aby ke svému účtu propojili cizí zařízení nebo prozradili PIN.
Catfishing
Falešná identita na sociálních sítích nebo seznamkách. Útočník si ji vytvoří, aby oběť kompromitoval, navázal s ní vztah, šikanoval ji nebo z ní vylákal peníze. Často přechází v romantický či „investiční“ podvod, kdy po týdnech budování důvěry přijde prosba o půjčku nebo nabídka společné investice. Zbystřete, když se protějšek vyhýbá videohovoru i osobnímu setkání.
Falešné weby a reklamy
Kopie skutečných stránek, na které vás dovede vyhledávač nebo reklama. Útočníci si zaplatí reklamu, aby se podvodný web zobrazoval nad tím pravým, případně napadnou legitimní web a přesměrují návštěvníky jinam (tzv. page hijacking). Na sociálních sítích a YouTube se navíc šíří deepfake reklamy, ve kterých známé osobnosti „doporučují“ zaručenou investici.
Umělá inteligence a deepfake
AI z phishingu udělala levnější, rychlejší a mnohem přesvědčivější řemeslo.
Co dřív zvládl jen zkušený podvodník, dnes zvládne kdokoli s běžně dostupnými nástroji.
Jak podvodníci AI využívají
Bezchybné texty na míru. AI napíše podvodný e-mail v perfektní češtině, přizpůsobí ho konkrétní firmě nebo člověku a během minut vytvoří tisíce variant. Špatná čeština proto přestává být spolehlivým varovným signálem.
Napodobený hlas. K naklonování hlasu stačí krátká nahrávka, třeba z videa na sociálních sítích nebo z pozdravu v hlasové schránce. Podvodník pak volá jako vaše dítě v nouzi, jako bankéř nebo jako šéf, který spěchá s platbou.
Deepfake videa a videohovory. Známé osobnosti v reklamách „doporučují“ investice, o kterých nikdy neslyšely. Ve firmách se objevují i falešné videohovory s „vedením“ – v roce 2024 tak hongkongská pobočka inženýrské firmy Arup přišla zhruba o 25 milionů dolarů.
Jak se nenechat nachytat
Neověřujte očima, ověřujte jinou cestou. Trhané pohyby rtů nebo divné mrkání dnes kvalitní deepfake neprozradí. Spolehlivější je zavěsit a zavolat zpět na číslo, které sami znáte, nebo se ozvat přes jiný kanál.
Mějte domluvené kontrolní slovo. V rodině i ve firmě se dohodněte na otázce nebo slovu, které zná jen skutečný člověk. U plateb a změn čísla účtu zaveďte pravidlo dvou podpisů.
Sledujte, co po vás chtějí, ne kdo to říká. Spěch, utajení a prosba o peníze či kódy jsou varováním, i když volá známý hlas. Banky i policie řadí deepfake mezi hlavní trendy kyberkriminality a Česká bankovní asociace ho nově zařadila i do testu na kybertest.cz, kde si můžete ověřit, jestli falešné video poznáte.
Jak poznat, že jde o phishing?
Jednu malou výhodu už máte. Víte, že phishing existuje, a snažíte se ho odhalit.
To je prvním krokem k úspěchu. Uživatelé, kteří touto informací nedisponují, jsou z velké části ti, kteří podvodníkům naletí.
Buďte tedy ostražití a dříve, než kdekoliv vyplníte své údaje nebo kliknete na podezřelý odkaz,
zkontrolujte si, odkud zpráva přichází a co přesně po vás chce.
Protože dnešní podvodné zprávy bývají jazykově bezchybné, sledujte hlavně to, k čemu vás tlačí:
spěchat, zaplatit, zadat údaje nebo kód, něco nainstalovat či vložit.
V takové chvíli si vše ověřte jinou cestou – přes oficiální aplikaci, web zadaný ručně nebo číslo z vaší platební karty.
Naše rady k rozpoznání phishingu
Jaké jsou varovné ukazatele, při kterých je třeba zpozornět?
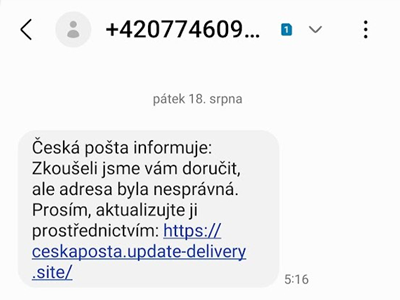
Pochybná URL adresa
Pečlivě si prohlédněte odkaz, na který máte kliknout
Nezřídka je to dlouhá a naprosto nesmyslná URL adresa, která už na první pohled vypadá podezřele. Častěji ale jde o adresu, která tu skutečnou jen připomíná – například moje-banka.cz.overeni-uctu.com. Rozhodující je vždy část těsně před prvním samostatným lomítkem. Na počítači stačí na odkaz najet myší, v telefonu na něj podržet prst.
Špatná čeština
Zaměřte se na gramatiku
U méně kvalitních podvodů je text psaný velmi špatnou češtinou, věty nedávají smysl, obsahují zkomoleniny a jména společností bývají přesmyčky. Pozor ale: díky umělé inteligenci jsou dnes mnohé podvodné zprávy jazykově bezchybné. Dobrá čeština tedy není důkazem pravosti.
Přílišná naléhavost
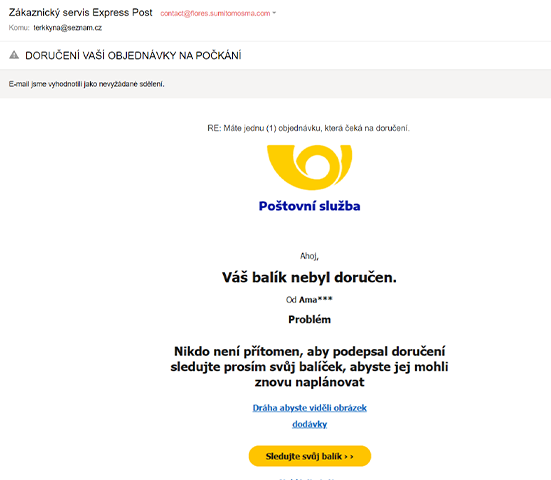
Teď hned to udělejte, nebo…
Skutečná instituce vám nepošle zprávu typu „když teď nekliknete, bude konec“. Podvodníci hrají na vaše city, a tak zprávu opatří patřičným příběhem, proč je jednat okamžitě naprosto nezbytné. Do stejné kategorie patří i věty z telefonu jako „nikomu o tom neříkejte“ nebo „nezavěšujte“.
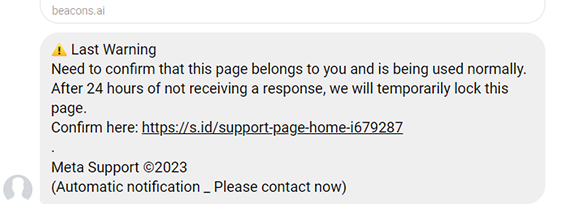
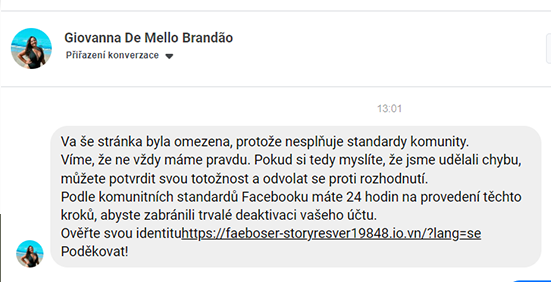
Zpráva na špatném místě
Společný ukazatel sociálních sítí i bank
Například společnost Meta vám problém se stránkou nenahlásí přes zprávu v Messengeru od neznámého účtu. Upozornění najdete v Meta Business Suite nebo v oficiálním e-mailu.
Totéž platí pro banky. Nikdy po vás nebudou chtít vyplnit bankovní údaje mimo svůj oficiální web či aplikaci, sdělit PIN, heslo nebo autorizační kód, ani převést peníze na „bezpečný účet“.
Neznámý nebo nový profil
Specialita sociálních sítí
Píše vám profil, který neznáte, nemá žádnou historii, přátele ani příspěvky, nebo byl založený před pár dny? A přitom se tváří jako podpora, správce stránky nebo starý známý? S největší pravděpodobností nejde o vašeho spolužáka ze školy. Pozor i na profily, které kopírují jméno a fotku někoho, koho skutečně znáte.
Velmi výhodná nabídka
Jste vítězem…
Získáváte slevu 99 % či zboží zdarma
Na první pohled lákavá nabídka, kterou přece nesmíte prošvihnout. Často ještě časově omezená, což má ve vás opět vyvolat pocit naléhavosti a snížit vaši obezřetnost. Stejně podezřelá je investice se „zaručeným“ výnosem, kterou vám v reklamě doporučuje známá osobnost.
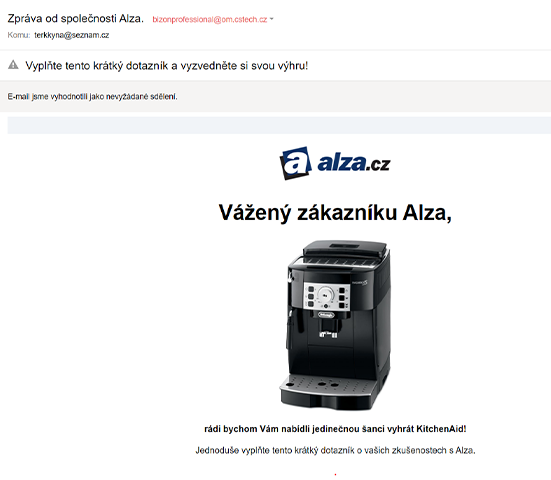
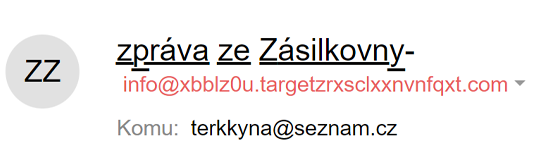
Pochybná nebo obecná doména
Přišel vám e-mail, který jste nečekali?
Podívejte se nejprve, odkud přichází. Pokud tvrdí, že pochází z renomované společnosti, měl by také skutečně přijít z její domény. Pokud přichází z obecné adresy (např. gmail.com nebo seznam.cz), z nesmyslné domény nebo z domény, která tu správnou jen napodobuje, je téměř jisté, že jde o phishing. Mobilní aplikace často ukazují jen jméno odesílatele – skutečnou adresu zobrazíte klepnutím na něj.
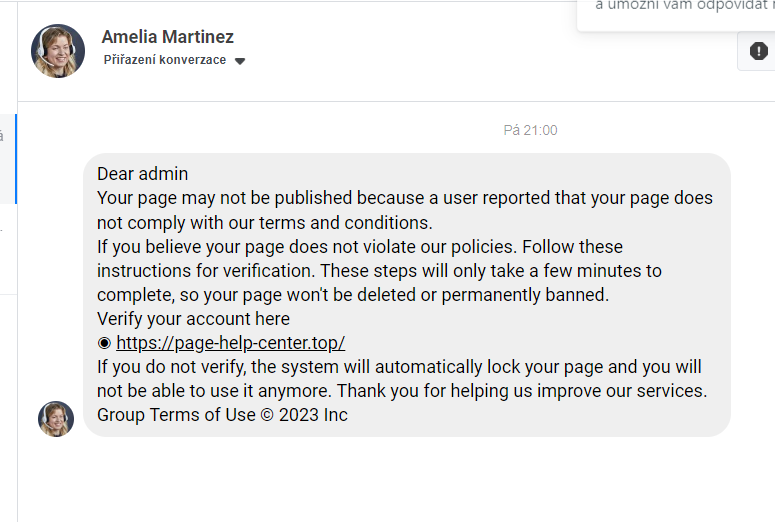
Falešná zpráva na Facebooku
Přišla vám výhružná zpráva od podpory?
Útočníci se často snaží napodobit styl oficiálních zpráv, přidávají copyright, poděkování a „Terms of Use“. To vše má působit důvěryhodně, ale jde jen o kulisu. Zpráva tvrdí, že vaše stránka porušila pravidla, a vyzývá vás k ověření přes odkaz. Údajný odkaz na „Metu“ však směřuje mimo oficiální doménu.
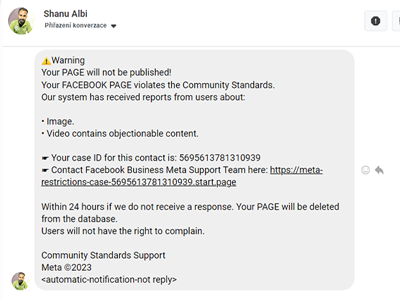
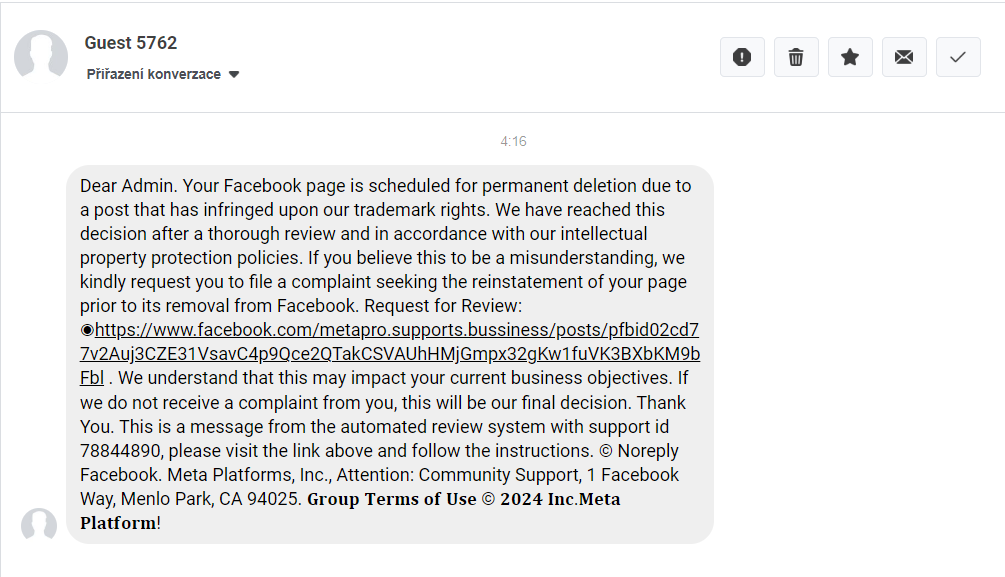
Podvodná zpráva od „Mety“
Text vypadá profesionálně, ale něco nesedí?
Tváří se jako bezpečnostní upozornění od Mety, ale obsahuje gramatické chyby a falešné tlačítko. Podívejte se, kdo ji posílá – Meta vás nikdy nebude kontaktovat přes anonymní nebo neověřený účet. Falešné zprávy často vyhrožují, že vám stránku smažou, pokud ihned nekliknete na přiložený odkaz. Ten ale nevede na oficiální web.
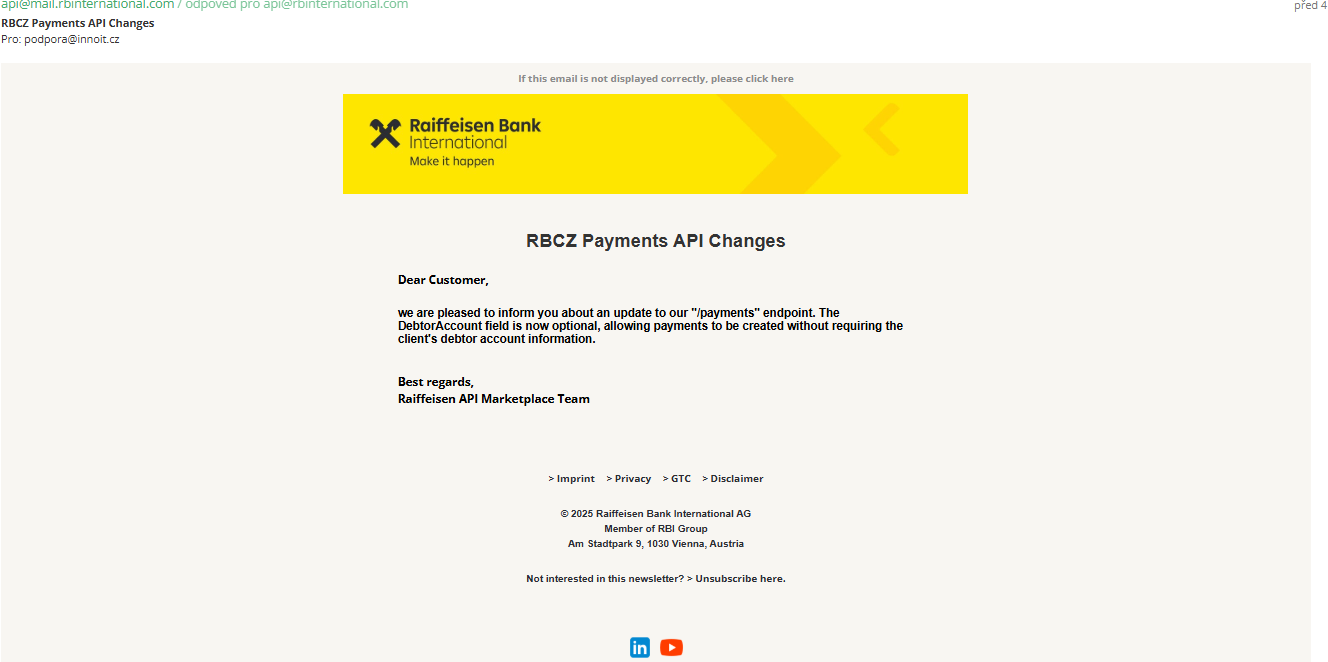
Generický jazyk a chybějící personalizace
Důvěryhodný e-mail, ale něco nesedí?
Falešné e-maily se často tváří oficiálně, ale chybí v nich konkrétní údaje. Pokud vám přijde zpráva od banky nebo instituce bez oslovení jménem a bez jakýchkoli detailů, zbystřete. Naopak ale platí, že oslovení jménem pravost nezaručuje – vaše jméno a e-mail mohou útočníci znát z uniklých databází.
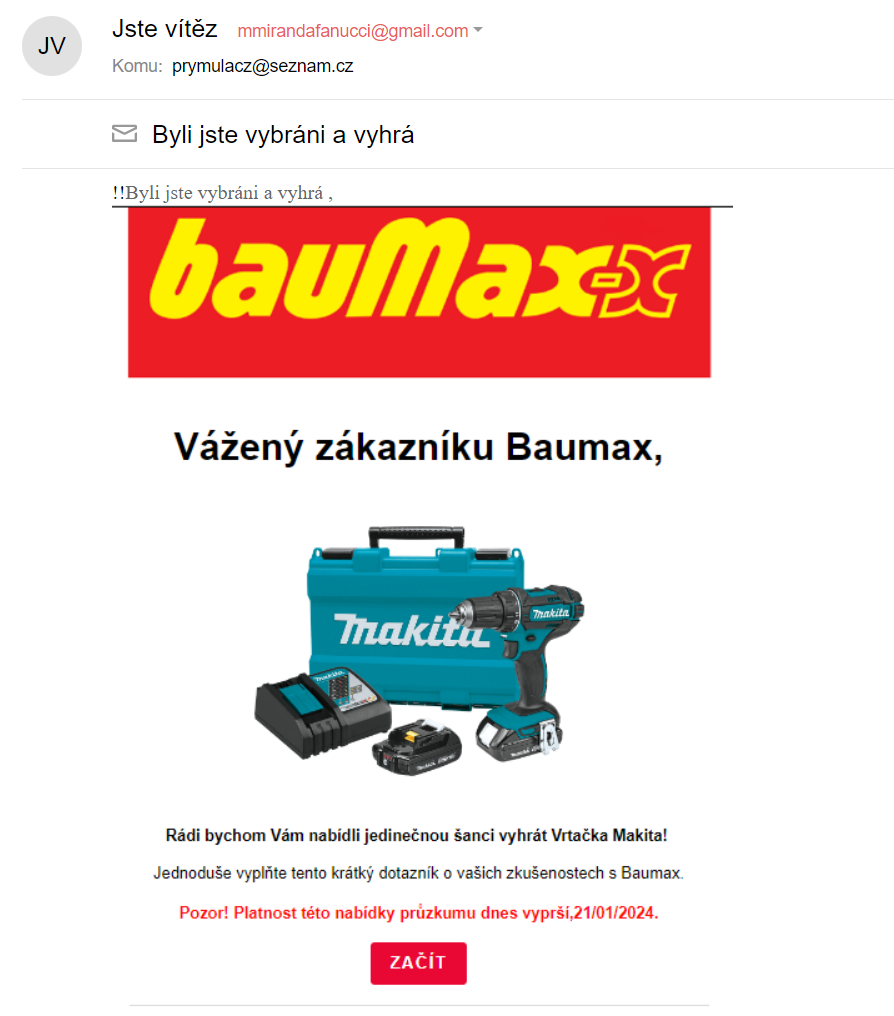
Podezřelý e-mail o výhře
Vyhráli jste… ale nepřihlásili jste se?
Reklamní e-mail vypadá legitimně, ale adresa odesílatele je podezřelá a tlačítko může vést na škodlivý web. Phishingové e-maily často tvrdí, že jste byli „vybráni“ nebo „vyhráli“, i když jste se do ničeho nezapojili. Jsou psané naléhavě, bez jasných pravidel nebo kontaktů.
Pokyn vložit příkaz
Ověření, které po vás chce klávesové zkratky
Skutečná CAPTCHA se odehrává jen v prohlížeči – přepíšete znaky nebo kliknete na obrázky. Pokud vás stránka vyzve, abyste stiskli Win+R, vložili text (Ctrl+V) a potvrdili Enterem, nebo cokoli zkopírovali do Terminálu, jde o podvod ClickFix. Okno zavřete a nic nevkládejte.
QR kód tam, kde nemá co dělat
Naskenovat, nebo raději ne?
E-mail s QR kódem pro „obnovení hesla“, „podepsání dokumentu“ nebo „ověření účtu“ je silně podezřelý. Pozor i na nálepky přelepené přes kódy na parkovacích automatech či nabíječkách. Po naskenování si vždy přečtěte adresu, kterou telefon nabídne, a přihlašovací údaje na takové stránce nezadávejte.
Jak se bránit phishingu
- Používejte pro každou službu jiné, silné heslo a ukládejte ho do správce hesel. Heslo měňte hlavně tehdy, když hrozí, že uniklo.
- Zapněte dvoufázové ověřování všude, kde to jde. Nejbezpečnější jsou přístupové klíče (passkeys) a ověřovací aplikace, SMS kódy jsou nejslabší variantou.
- Aktualizujte operační systém, prohlížeč a aplikace a chraňte všechna zařízení antivirovým programem – včetně telefonu.
- Do bankovnictví a důležitých účtů se přihlašujte napřímo – přes oficiální aplikaci nebo záložku v prohlížeči, nikdy přes odkaz ze zprávy.
- Ověřujte jinou cestou. Podezřelý hovor ukončete a zavolejte sami na číslo z webu instituce nebo z platební karty. Žádost o platbu od „šéfa“ si potvrďte osobně nebo telefonicky.
- Čtěte celé autorizační SMS a notifikace – nejen kód, ale i částku a příjemce. Neschvalujte nic, co jste sami nezadali.
- Nevkládejte příkazy z webových stránek do okna Spustit (Win+R) ani do Terminálu a neinstalujte aplikace pro vzdálený přístup na pokyn volajícího.
- Domluvte se s rodinou na kontrolní otázce nebo slově pro případ „hovoru v nouzi“ – hlas blízkého dnes lze napodobit.
- Zajímejte se o vývoj podvodných technik. Své znalosti si můžete vyzkoušet třeba na kybertest.cz.
Používejte správce hesel
Bezpečné a silné heslo ke každé službě není možné udržet v běžné lidské paměti. Proto se velmi často stává, že mají uživatelé jedno jediné heslo, které pak používají úplně všude. To je ale bezpečnostně velmi nevýhodné. Podaří-li se někomu vaše heslo zjistit (třeba z úniku dat jiné služby), má automaticky otevřené dveře ke všem vašim účtům.
Řešením jsou aplikace správce hesel.
Správce hesel vygeneruje a zapamatuje silné heslo pro každou službu, synchronizuje ho mezi zařízeními a vyplní ho jen na skutečné adrese dané služby – na podvodné kopii webu vám ho nenabídne, což je samo o sobě dobrý varovný signál. Umí také ukládat přístupové klíče (passkeys), které phishingem ukrást nejdou.
Ukládání hesel přímo v prohlížeči je lepší než jedno heslo všude, samostatný správce hesel ale nabízí víc kontroly, sdílení a přenositelnosti mezi zařízeními. Na trhu je velké množství takových správců. Naším favoritem je 1Password, který umožňuje i běžnému uživateli bezpečnou správu hesel a zároveň je finančně dostupný.
Co dělat, když naletím phishingu
- Na nic nečekejte a okamžitě kontaktujte banku nebo instituci, u které jste terčem útoku. Ideálně telefonicky na čísle z oficiálního webu či platební karty, aby se věci daly rychle do pohybu. Banka může zablokovat kartu, účet nebo podezřelou platbu – rozhodují minuty.
- Pokud jste do zařízení něco nainstalovali nebo vložili příkaz, odpojte ho od internetu a obraťte se na IT. Ve firmě informujte IT oddělení vždy a hned – nestyďte se, rychlost je důležitější.
- Změňte hesla k napadenému účtu a všude, kde jste používali stejné heslo – ideálně z jiného, bezpečného zařízení. Odhlaste ostatní relace a zapněte dvoufázové ověřování.
- Zkontrolujte výpisy z účtů a historii přihlášení, abyste zjistili, zda vám někde neunikají peníze nebo zda se do účtu nepřihlásil někdo cizí.
- Pokud došlo ke krádeži peněz, podejte oznámení na Policii ČR (na kterékoli služebně nebo na lince 158). Podvodné SMS a hovory můžete nahlásit svému operátorovi na čísle 7726.
- Varujte své okolí. Pokud útočník získal váš účet na sociální síti nebo v chatu, upozorněte známé, že zprávy z něj nejsou od vás.
Shrnutí
Kyberútočníci denně rozesílají statisíce podvodných zpráv a své techniky neustále zdokonalují – dnes už s pomocí umělé inteligence, podvržených telefonních čísel i deepfake videí. I přes veškerou softwarovou ochranu je hlavní obranou proti phishingu starý dobrý selský rozum.
Dodržujte pravidla bezpečného chování na internetu.
- Zachovejte chladnou hlavu a dříve, než na cokoliv kliknete, ujistěte se, že jde o oficiální web instituce.
- Řiďte se pravidlem 3Z Policie ČR: Zastav, Zavěs, Zkontroluj. Banka ani policie po vás nikdy nebudou chtít převod peněz po telefonu.
- Nikomu nesdělujte hesla, PIN ani ověřovací kódy – ani „bankéři“, „policistovi“ nebo „podpoře“.
- Používejte unikátní hesla a dvoufázové ověřování všude, kde je to možné.
- City stranou, nenechte se nachytat naléhavou zprávou ani hovorem.
- Pamatujte, že nikdy není nic zadarmo. A pokud jste o nic nesoutěžili, nemůžete také nic vyhrát.
- Nevěřte slepě tomu, co vidíte a slyšíte – hlas, tvář i telefonní číslo lze podvrhnout.
- Buďte opatrní na to, jaké údaje sdílíte na sociálních sítích – útočníci z nich skládají zprávy na míru.
Nebojte se, nejste na to sami.
Kyberútoky se týkají nás všech.
Celý vývoj budeme podrobně sledovat a článek pravidelně doplňovat.
Pokud vám mezitím můžeme s čímkoliv pomoci, neváhejte se nám ozvat.
Aktualizováno 8. 11. 2026
Zdroje:
Česká bankovní asociace – cbaonline.cz, kybertest.cz
Policie ČR – policie.gov.cz (pravidlo 3Z)
Národní úřad pro kybernetickou a informační bezpečnost – nukib.gov.cz
ESET – eset.com (ESET Threat Report H1 2026, tiskové zprávy)
support.microsoft.com
internetembezpecne.cz
www.facebook.com